信息系统运行维护管理制度——信息系统运行维护服务规范
第一章 总则
第一条 为规范信息系统运行维护服务(以下简称“运维服务”)管理,保障信息系统安全、稳定、高效运行,依据国家相关法律法规和行业标准,结合组织实际,制定本制度。
第二条 本制度适用于组织内所有信息系统的运行维护服务活动,包括基础设施运维、应用系统运维、数据运维、安全运维及相关技术支持服务。
第三条 运维服务遵循“统一管理、分级负责、安全可控、持续改进”的原则,确保服务质量和效率。
第二章 组织与职责
第四条 设立信息系统运维服务管理部门(以下简称“运维部门”),负责统筹运维服务工作,制定服务标准、流程和考核指标,监督服务执行情况。
第五条 运维部门职责包括:
(一)建立并维护运维服务体系,包括服务目录、服务级别协议(SLA)、服务流程等;
(二)组织运维服务实施,监控服务绩效,处理服务投诉;
(三)管理运维服务团队,开展技术培训和能力评估;
(四)定期评审运维服务绩效,推动持续改进。
第六条 各业务部门配合运维部门开展相关工作,指定专人负责本部门信息系统的需求对接与协调。
第七条 运维服务人员应具备相应资质,遵守操作规程,履行保密义务,确保服务过程规范、安全。
第三章 服务内容与标准
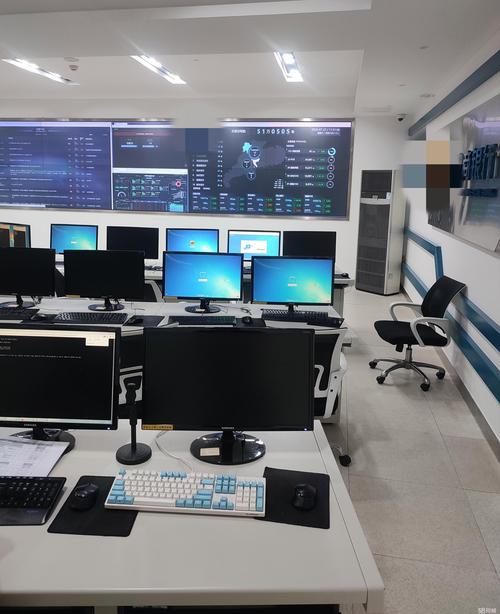
第八条 基础设施运维服务:包括机房环境、网络设备、服务器、存储设备、安全设备等的巡检、监控、维护和优化,确保基础设施可用性不低于99.9%。
第九条 应用系统运维服务:包括应用系统的日常监控、故障排除、性能调优、版本发布与回滚、数据备份与恢复等,确保系统正常运行,关键业务系统可用性不低于99.5%。
第十条 数据运维服务:包括数据备份、数据恢复演练、数据质量管理、数据归档与清理等,确保数据完整性和安全性,备份成功率100%,恢复演练每半年至少一次。
第十一条 安全运维服务:包括安全监控、漏洞扫描、入侵检测、安全加固、应急响应等,及时发现并处置安全事件,高危漏洞修复不超过24小时。
第十二条 技术支持服务:提供7×24小时服务热线和在线支持,响应用户请求,一般问题4小时内解决,紧急问题1小时内响应。
第四章 服务流程管理
第十三条 服务请求管理:用户通过服务台提交服务请求,运维人员按优先级分类处理,记录处理过程,关闭前需用户确认。
第十四条 事件管理:对影响服务的事件快速响应,优先恢复服务,重大事件启动应急预案,并按级上报。
第十五条 问题管理:对反复发生的事件进行根因分析,制定解决方案,防止再次发生。
第十六条 变更管理:任何变更须经申请、评估、审批、实施、验证和回滚准备,重大变更需在业务低谷期实施。
第十七条 配置管理:建立配置管理数据库(CMDB),确保配置项信息准确、完整,变更后及时更新。
第十八条 发布管理:制定发布计划,进行测试和试运行,确保发布包完整唯一,发布成功后更新相关信息。
第五章 服务质量管理
第十九条 运维部门与业务部门签订服务级别协议(SLA),明确服务内容、标准、指标和双方责任。
第二十条 运维部门每月统计服务绩效(如可用性、故障解决率、响应时间等),编制服务报告,并向管理层汇报。
第二十一条 定期开展用户满意度调查,对 unsatisfactory 项制定改进措施,持续提升服务质量。
第二十二条 建立运维服务知识库,积累常见问题解决方案和最佳实践,促进知识共享。
第六章 安全与应急管理
第二十三条 运维服务应符合信息安全管理制度要求,采取访问控制、加密传输、操作审计等措施,确保运维安全。
第二十四条 制定信息系统应急预案,定期开展应急演练,确保突发事件快速响应和恢复。
第二十五条 发生安全事件时,立即启动应急响应,保护现场,按程序报告,并配合调查整改。
第七章 监督与考核
第二十六条 运维部门定期对运维服务质量进行自查和内部审核,发现问题及时整改。
第二十七条 建立运维服务考核机制,将服务绩效与人员绩效挂钩,对表现优异的给予奖励,对违规失职的进行问责。
第二十八条 集团或上级单位对运维服务工作进行监督检查,运维部门应配合并提供必要材料。
第八章 附则
第二十九条 本制度由运维部门负责解释和修订,修订后报管理层批准发布。
第三十条 本制度自发布之日起施行。原有相关规定与本制度不一致的,以本制度为准。
如若转载,请注明出处:http://www.swaaizj.com/product/41.html
更新时间:2026-11-01 09:22:40